As primeiras providências são técnicas e acontecem nas primeiras horas: retomar o acesso pelos canais de recuperação da plataforma, encerrar todas as sessões ativas, trocar a senha do e-mail vinculado antes da senha da conta invadida, ativar verificação em duas etapas e remover usuários e métodos de pagamento estranhos. Só depois vem a parte jurídica, que começa com preservação de prova, boletim de ocorrência e comunicação formal à plataforma e ao banco.

A ordem importa. Muita gente inverte, gasta o primeiro dia procurando advogado e perde os registros que provariam o que aconteceu. Prova em ambiente digital some rápido, porque quem invadiu apaga rastro e a própria plataforma sobrescreve informação de sessão.
O que é invasão de conta e o que a lei chama assim
Invasão de conta é o acesso não autorizado a um perfil, conta de anúncios, gerenciador de negócios, e-mail ou sistema, obtido por qualquer meio sem consentimento do titular, com ou sem violação de mecanismo de segurança. No Código Penal, a conduta está no artigo 154-A, que trata da invasão de dispositivo informático com o fim de obter, adulterar ou destruir dados, ou de instalar vulnerabilidade para obter vantagem ilícita.
Quando a invasão vem acompanhada de prejuízo financeiro, como verba de mídia gasta pelo invasor, transferência de valores ou golpe aplicado nos seguidores, entra também o artigo 171 do Código Penal na modalidade de fraude eletrônica, incluída pela Lei 14.155/2021, que agravou a pena para o estelionato praticado por meio de dispositivo eletrônico.
Vale separar dois cenários que as pessoas confundem. Conta invadida é quando um terceiro assume o controle. Conta bloqueada ou restringida é quando a própria plataforma tira o acesso, por suspeita de violação de política. Os caminhos são diferentes: no primeiro caso o adversário é o invasor e a plataforma é aliada, no segundo a discussão é com a plataforma. Se o seu caso é de bloqueio e não de invasão, o material sobre Business Manager bloqueado trata especificamente disso.
As primeiras seis horas: o que fazer, na ordem
1. Recupere o e-mail antes de qualquer coisa
A maioria das invasões de perfil e de conta de anúncios começa pelo e-mail. Quem controla a caixa de entrada controla a redefinição de senha de todo o resto. Trocar a senha do Instagram enquanto o invasor ainda tem o e-mail é trabalho perdido, porque ele redefine de novo em minutos.
Comece pelo provedor de e-mail: recuperação de conta, troca de senha, encerramento de todas as sessões ativas, verificação de regras de encaminhamento automático e de endereços de recuperação alterados. Invasores costumam criar uma regra que encaminha ou apaga silenciosamente os e-mails de alerta de segurança. Se essa regra ficar ativa, você não recebe aviso nenhum de nada.
2. Encerre sessões e revogue acessos
Trocar a senha não desconecta automaticamente quem já está logado em todas as plataformas. Existe uma função separada, geralmente chamada de sair de todos os dispositivos ou encerrar sessões ativas. Use ela. Depois, revise os aplicativos de terceiros conectados à conta e remova os que você não reconhece, porque um token de acesso concedido continua funcionando mesmo após a troca de senha.
3. Ative verificação em duas etapas com aplicativo autenticador
Verificação por SMS é melhor que nada, mas é vulnerável a troca fraudulenta de chip. Aplicativo autenticador ou chave física reduz bastante o risco de reinvasão. Faça isso em todas as contas administradoras, não só na que foi comprometida.
4. Isole o financeiro
Cartão cadastrado na conta de anúncios precisa ser bloqueado ou removido, e o banco avisado. Se houve gasto de verba de mídia, abra contestação junto à operadora do cartão o quanto antes, porque existe prazo para chargeback. Se houve transferência via Pix, o mecanismo especial de devolução tem janela curta e depende de acionamento rápido no banco.
5. Avise quem pode ser alvo
Perfil de empresa invadido costuma virar ferramenta de golpe contra seguidores, clientes e lista de contatos. Um aviso público em outro canal, mais mensagem direta para os contatos mais próximos, reduz o dano e, juridicamente, demonstra diligência da empresa, o que importa se alguém for lesado e questionar a responsabilidade do negócio.
Preservação de prova: a parte que quase todo mundo faz errado
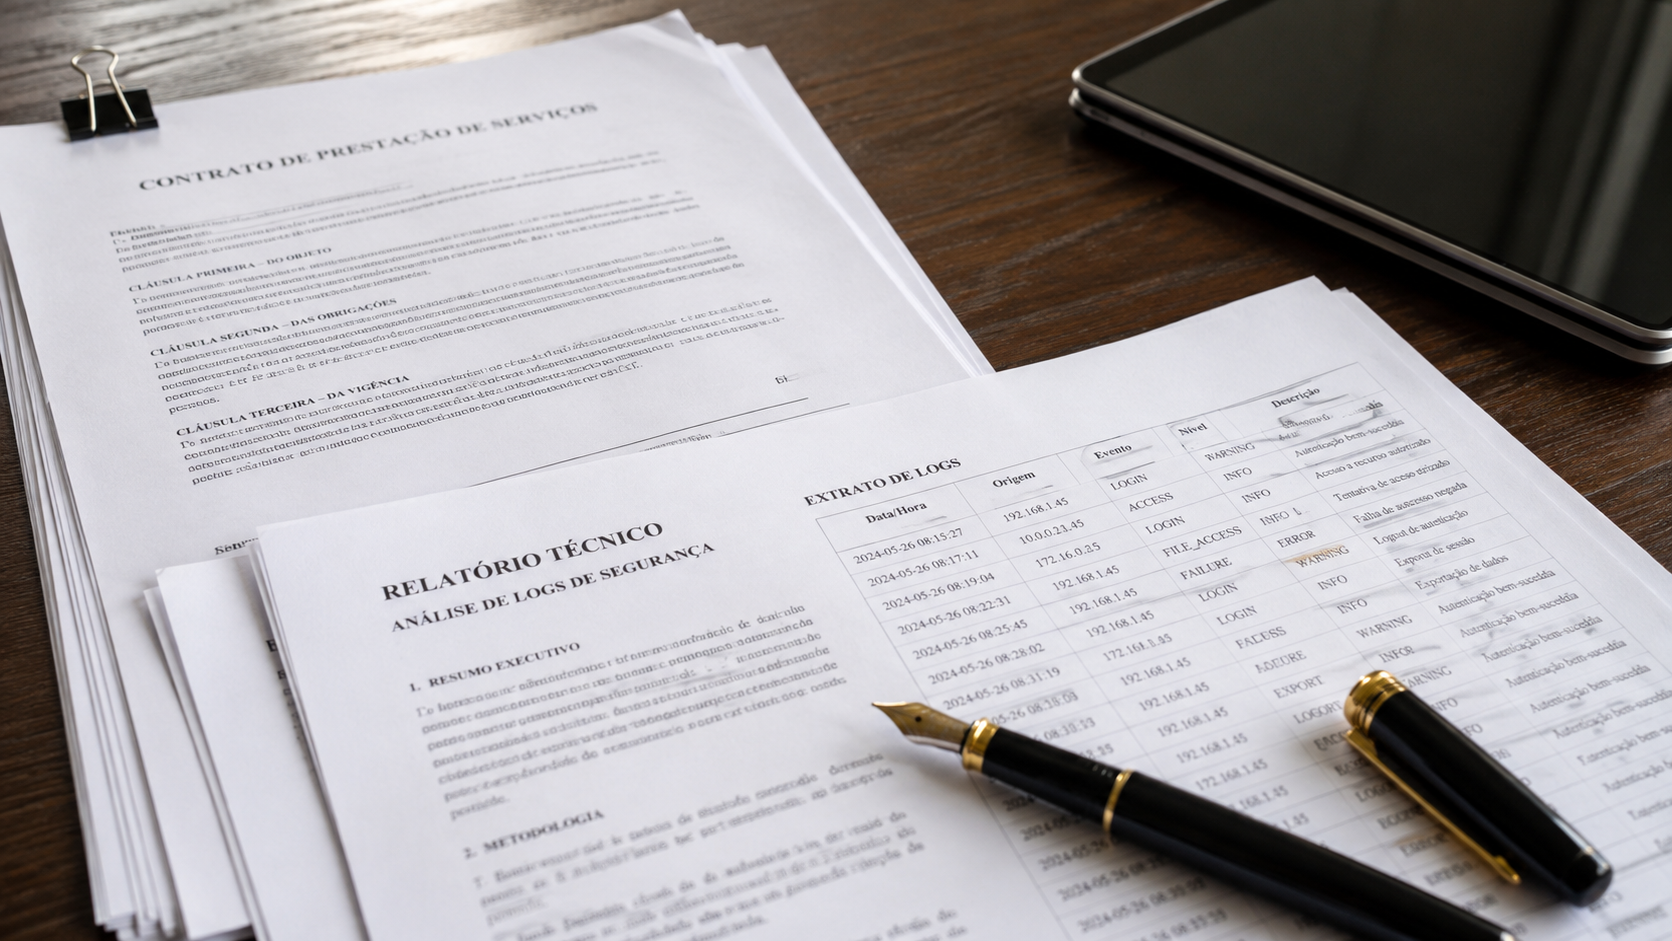
Antes de limpar tudo, registre. Depois de restaurar a conta, muita informação desaparece do painel.
O que preservar:
- E-mails de alerta da plataforma. Login de dispositivo novo, alteração de senha, adição de administrador, mudança de meio de pagamento. Esses e-mails têm data, hora e às vezes localização aproximada. Exporte com cabeçalho completo, não apenas print da tela.
- Histórico de atividade da conta. Plataformas mantêm um registro de eventos de segurança e, no caso de gerenciadores de negócios, um histórico de alterações administrativas. Baixe enquanto está disponível.
- Extrato de gastos com anúncios. Campanhas criadas pelo invasor, valores, datas, método de pagamento usado, contas de destino.
- Conteúdo publicado pelo invasor. Posts, stories, mensagens enviadas em seu nome, links de golpe divulgados. Isso costuma ser apagado logo.
- Comprovantes financeiros. Fatura do cartão, extrato bancário, comprovante de Pix, protocolo de contestação.
Print de tela ajuda, mas é a prova mais frágil que existe, porque qualquer pessoa consegue montar um. Para casos com prejuízo relevante ou com chance real de processo, o instrumento adequado é a ata notarial, prevista no artigo 384 do Código de Processo Civil. Nela o tabelião atesta o que está publicado ou registrado naquele momento, e o documento tem força de prova produzida por agente dotado de fé pública. Muitos cartórios lavram ata notarial de conteúdo digital de forma remota.
Guarde também o dispositivo eventualmente comprometido sem formatar, se houver suspeita de malware. Formatação apaga a evidência da origem da invasão, e sem ela fica difícil sustentar responsabilidade de terceiro.
Boletim de ocorrência: por que ele importa mais do que parece
O boletim não devolve a conta e raramente leva à prisão de alguém. Ainda assim, ele cumpre três funções práticas.
Primeiro, marca a data em que a empresa tomou conhecimento do incidente, o que ajuda em contestação bancária, em discussão com seguradora e em eventual responsabilização por atos praticados em nome da empresa depois daquele momento. Segundo, muitas plataformas pedem documento oficial no fluxo de recuperação de conta empresarial ou de perfil verificado. Terceiro, o inquérito é o caminho para requisitar dados de identificação do responsável, que a plataforma não entrega direto ao particular.
Vários estados têm delegacia especializada em crimes cibernéticos e boa parte permite registro pela internet. Descreva o fato com precisão: quando percebeu, o que foi alterado, quais valores foram gastos, quais dispositivos e e-mails estão envolvidos. Boletim genérico atrapalha o próprio caso depois.
Como se descobre quem invadiu
Aqui entra o Marco Civil da Internet, a Lei 12.965/2014. Ele estabelece que provedores de aplicações constituídos como pessoa jurídica com fins econômicos devem guardar registros de acesso a aplicações por seis meses, e provedores de conexão devem guardar registros de conexão por um ano.
Esses registros não são entregues a pedido direto do interessado. O artigo 22 do Marco Civil prevê que a parte interessada requeira ao juiz a ordem de fornecimento, demonstrando indícios do ilícito, justificativa do pedido e período determinado. O caminho, portanto, é judicial e tem duas etapas: obter os registros de acesso com a plataforma, chegando ao endereço de IP usado, e depois requisitar à operadora de conexão a identificação do assinante daquele IP no horário indicado.
Prazo é o inimigo. Passados os seis meses, o registro pode simplesmente não existir mais, e o caso morre por falta de rastro. Por isso a medida de preservação de logs costuma ser a primeira providência judicial em casos com prejuízo relevante.
Existe uma limitação honesta que precisa ser dita: identificar o IP nem sempre leva a uma pessoa. Uso de VPN, conexão compartilhada, aparelho de terceiro e contas intermediárias tornam a cadeia mais complexa. A viabilidade da responsabilização depende do volume de rastro que sobrou e do prejuízo envolvido, que precisa justificar o custo do processo.
Caminhos possíveis depois da invasão
| Objetivo | Caminho | Prazo típico | Observação |
|---|---|---|---|
| Retomar o acesso | Fluxo de recuperação da plataforma | Horas a semanas | Conta empresarial verificada costuma ter canal prioritário |
| Estancar o prejuízo financeiro | Bloqueio de cartão, contestação, acionamento do banco | Imediato | Existe prazo para chargeback e para devolução de Pix |
| Registrar o fato | Boletim de ocorrência, preferencialmente em delegacia cibernética | Mesmo dia | Serve como marco temporal e documento para a plataforma |
| Preservar prova | Exportação de registros e ata notarial | Primeiros dias | Prova digital desaparece rápido |
| Identificar o autor | Medida judicial com base no Marco Civil | Semanas a meses | Registros de acesso guardados por seis meses |
| Remover conteúdo publicado em seu nome | Denúncia na plataforma e, se necessário, ordem judicial | Dias a semanas | Guarde cópia antes da remoção |
| Reparação civil | Ação de indenização contra o autor identificado | Meses | Depende de identificação e de prova do dano |
A plataforma responde pelo prejuízo?
Essa é a pergunta que todo mundo faz e a resposta honesta é: depende de onde estava a falha.
Quando a invasão decorre de descuido do usuário, como senha reutilizada, clique em link de phishing ou concessão de acesso a um aplicativo malicioso, a responsabilização da plataforma é difícil. A discussão muda quando existe indício de falha do próprio serviço, como ausência de mecanismo de segurança adequado, demora injustificada em responder ao pedido de recuperação, ou quando a plataforma continua cobrando por anúncios veiculados por invasor mesmo após comunicação formal do incidente.
Esse último ponto costuma ser o de maior chance prática. Uma coisa é a plataforma ser cobrada por não impedir a invasão. Outra é ela manter a cobrança de gastos ocorridos depois de ter sido formalmente avisada de que a conta estava comprometida. Por isso a notificação formal, com data e protocolo, vale muito mais do que uma reclamação informal no chat de suporte.
Em relações de consumo, o Código de Defesa do Consumidor traz o regime de responsabilidade por defeito na prestação do serviço e a possibilidade de inversão do ônus da prova, o que reduz a dificuldade probatória. Em relação puramente empresarial, a discussão passa pelos termos de uso aceitos e é geralmente mais dura. A tese aplicável depende do caso concreto, e não existe resposta única.
Quando dados de terceiros foram expostos
Se a conta invadida dava acesso a dados pessoais de clientes, leads ou seguidores, o incidente deixa de ser apenas um problema seu e passa a ser um incidente de segurança sob a Lei 13.709/2018.
A LGPD prevê no artigo 48 o dever de comunicar à Autoridade Nacional de Proteção de Dados e aos titulares afetados a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante. A comunicação deve descrever a natureza dos dados atingidos, os titulares envolvidos, as medidas técnicas de proteção utilizadas, os riscos e o que está sendo feito para reverter ou mitigar o efeito.
Empresa que sofre invasão, tem base de clientes exposta e não comunica nada assume um segundo problema em cima do primeiro. E a documentação do que foi feito nas primeiras horas é justamente o que demonstra diligência caso a autoridade questione. Registro interno com horários, decisões tomadas e responsáveis vale mais do que qualquer explicação construída depois.
Invasão em agência: uma camada a mais
Quando quem sofre a invasão é uma agência que gerencia contas de clientes, o problema se multiplica. A verba gasta pode ser de terceiro, os dados expostos podem ser de clientes do cliente e a relação contratual define quem absorve o prejuízo.
Três pontos merecem estar previstos em contrato antes de qualquer incidente: a definição de quem é titular da conta de anúncios e do gerenciador, a obrigação de comunicação imediata de incidente entre as partes e a delimitação de responsabilidade por gastos não autorizados. Agência que administra ativo de cliente sem essas cláusulas costuma descobrir, no pior momento possível, que assumiu risco pelo qual nunca foi remunerada. O tema aparece com mais detalhe no material sobre jurídico para agências de tráfego pago.
Do lado do cliente, vale o mesmo cuidado invertido: saber quem tem acesso administrativo, exigir que a agência use autenticação em duas etapas e revisar periodicamente a lista de usuários com permissão. Acesso de ex-funcionário que nunca foi removido é uma das origens mais comuns de incidente, e não se resolve com senha nova.
De onde a invasão costuma vir
Entender a origem muda a resposta jurídica, porque o responsável não é sempre o mesmo. Quatro caminhos concentram a maioria dos casos em operações digitais.
O primeiro é engenharia social disfarçada de suporte. Alguém se apresenta como equipe da plataforma, avisa sobre uma suposta violação de política ou um bloqueio iminente e pede confirmação de dados ou código de verificação. Nenhuma plataforma pede código de verificação por mensagem. Quem entrega o código entrega a conta.
O segundo é phishing por link, geralmente em um e-mail que imita notificação oficial ou em uma proposta de parceria enviada por mensagem direta. A página de login é falsa e captura a credencial digitada. Perfis com público grande recebem esse tipo de abordagem com frequência, o que torna o cuidado parte da rotina de quem trabalha com presença digital profissional.
O terceiro é reutilização de senha. Uma senha vazada em um serviço qualquer é testada automaticamente em dezenas de outros. Se a mesma combinação abre o e-mail corporativo, o estrago é grande e não houve invasão sofisticada nenhuma.
O quarto é acesso interno que nunca foi revogado. Ex-funcionário, ex-agência, freelancer que participou de um projeto pontual. Tecnicamente não é invasão de sistema, é uso de credencial legítima, e a discussão jurídica passa por abuso de acesso e pelo que o contrato dizia sobre confidencialidade e devolução de acessos ao término.
Perfil clonado não é a mesma coisa que perfil invadido
Existe um cenário parecido que exige resposta diferente. No perfil clonado, ninguém entrou na sua conta. Alguém criou outra conta copiando foto, nome e conteúdo para aplicar golpe nos seus contatos. Sua conta original continua sob seu controle.
Aqui o caminho é denúncia por falsidade de identidade dentro da plataforma, aviso público aos seguidores e, quando a denúncia não resolve, notificação extrajudicial ou medida judicial de remoção. Registro de marca, quando existe, fortalece bastante o pedido, porque acrescenta violação de direito de propriedade industrial ao argumento de uso indevido de imagem e nome.
Casos de clonagem persistente, em que o infrator cria contas novas a cada remoção, costumam exigir estratégia de contenção contínua em vez de ação isolada. Esse tipo de disputa é tratado na frente de litígios digitais e fraude, e a remoção de conteúdo publicado em seu nome tem procedimento próprio, descrito em remoção de conteúdo na internet.
Como reduzir a chance de acontecer de novo
Depois de recuperar a conta, existe uma janela boa para arrumar a estrutura, porque a dor ainda está fresca e a empresa aceita mudar processo.
- Separe contas pessoais de contas administrativas. O perfil pessoal que administra o gerenciador da empresa deveria existir só para isso, sem uso social, sem aplicativos de terceiros conectados, com autenticação forte.
- Reduza o número de administradores. Cada administrador é uma porta. Acesso deve ser concedido pelo menor nível de permissão que resolve a tarefa.
- Faça revisão trimestral de acessos. Lista de usuários, aplicativos conectados, e-mails de recuperação, dispositivos autorizados. Remova o que não é mais necessário.
- Documente o procedimento de saída de pessoas. Quando alguém sai da empresa ou da agência parceira, a remoção de acessos precisa ser item de checklist, não lembrança de alguém.
- Tenha plano de resposta escrito. Uma página com quem aciona o quê, telefones do banco, ordem das providências e onde estão os comprovantes. No meio da crise, ninguém raciocina bem.
Nenhuma dessas medidas é cara. Todas dependem de rotina, que é justamente o que falta na maioria das operações digitais que crescem rápido.
Perguntas frequentes
Consigo recuperar o dinheiro gasto pelo invasor em anúncios?
Depende do meio de pagamento e da velocidade da reação. Contestação junto à operadora do cartão é o caminho mais direto e tem prazo, e a notificação formal à plataforma logo após o incidente fortalece o pedido de estorno dos valores gastos depois do aviso.
Vale a pena registrar boletim de ocorrência mesmo sabendo que dificilmente acham o autor?
Vale. Ele fixa a data em que a empresa soube do incidente, serve como documento nos fluxos de recuperação de conta e viabiliza a requisição de dados que a plataforma não entrega diretamente ao particular.
Por quanto tempo as plataformas guardam os registros que identificam o invasor?
O Marco Civil da Internet exige que provedores de aplicações com fins econômicos guardem registros de acesso por seis meses, e provedores de conexão guardem registros de conexão por um ano. Passado esse prazo, o rastro pode não existir mais.
Preciso avisar meus clientes se a conta invadida tinha dados deles?
Se o incidente puder gerar risco ou dano relevante aos titulares, sim. A LGPD prevê a comunicação à ANPD e aos titulares afetados, com descrição dos dados envolvidos, dos riscos e das medidas adotadas.
Devo formatar o computador logo após a invasão?
Não imediatamente, se houver suspeita de que a origem foi um malware naquele dispositivo. A formatação apaga a evidência técnica que sustentaria a apuração. Isole o equipamento da rede e avalie antes de limpar.
Próximo passo
Se a invasão ainda está em curso ou houve prejuízo financeiro e exposição de dados de clientes, as primeiras horas determinam o que será possível provar depois. Fale com o escritório pelo WhatsApp descrevendo o que aconteceu, quando você percebeu e quais acessos já foram recuperados.
Este conteúdo é informativo e não substitui análise jurídica individual. As medidas cabíveis dependem do tipo de conta, da plataforma envolvida, das provas disponíveis e da legislação aplicável ao caso concreto.
Sobre o autor: Diego Castro é advogado inscrito na OAB/PI sob o número 15.613, especialista em Direito Digital, LGPD e contratos para empresas de tecnologia. Fundou o escritório Diego Castro Advogado em 2017, com atuação nacional e bases em Teresina e São Paulo.
IMPORTANTE: O Artigo acima foi escrito e revisado por nossos advogados. Ele tem função apenas informativa, e deve servir apenas como base de conhecimento. Sempre consulte um advogado para analisar seu caso concreto.